Фішинг: як розпізнати шахрайський сайт за 30 секунд
Фішинг залишається одним із наймасовіших способів викрадення паролів, платіжних даних та акаунтів. Розберімо, як перевірити сайт і посилання до того, як передати шахраям свої дані.
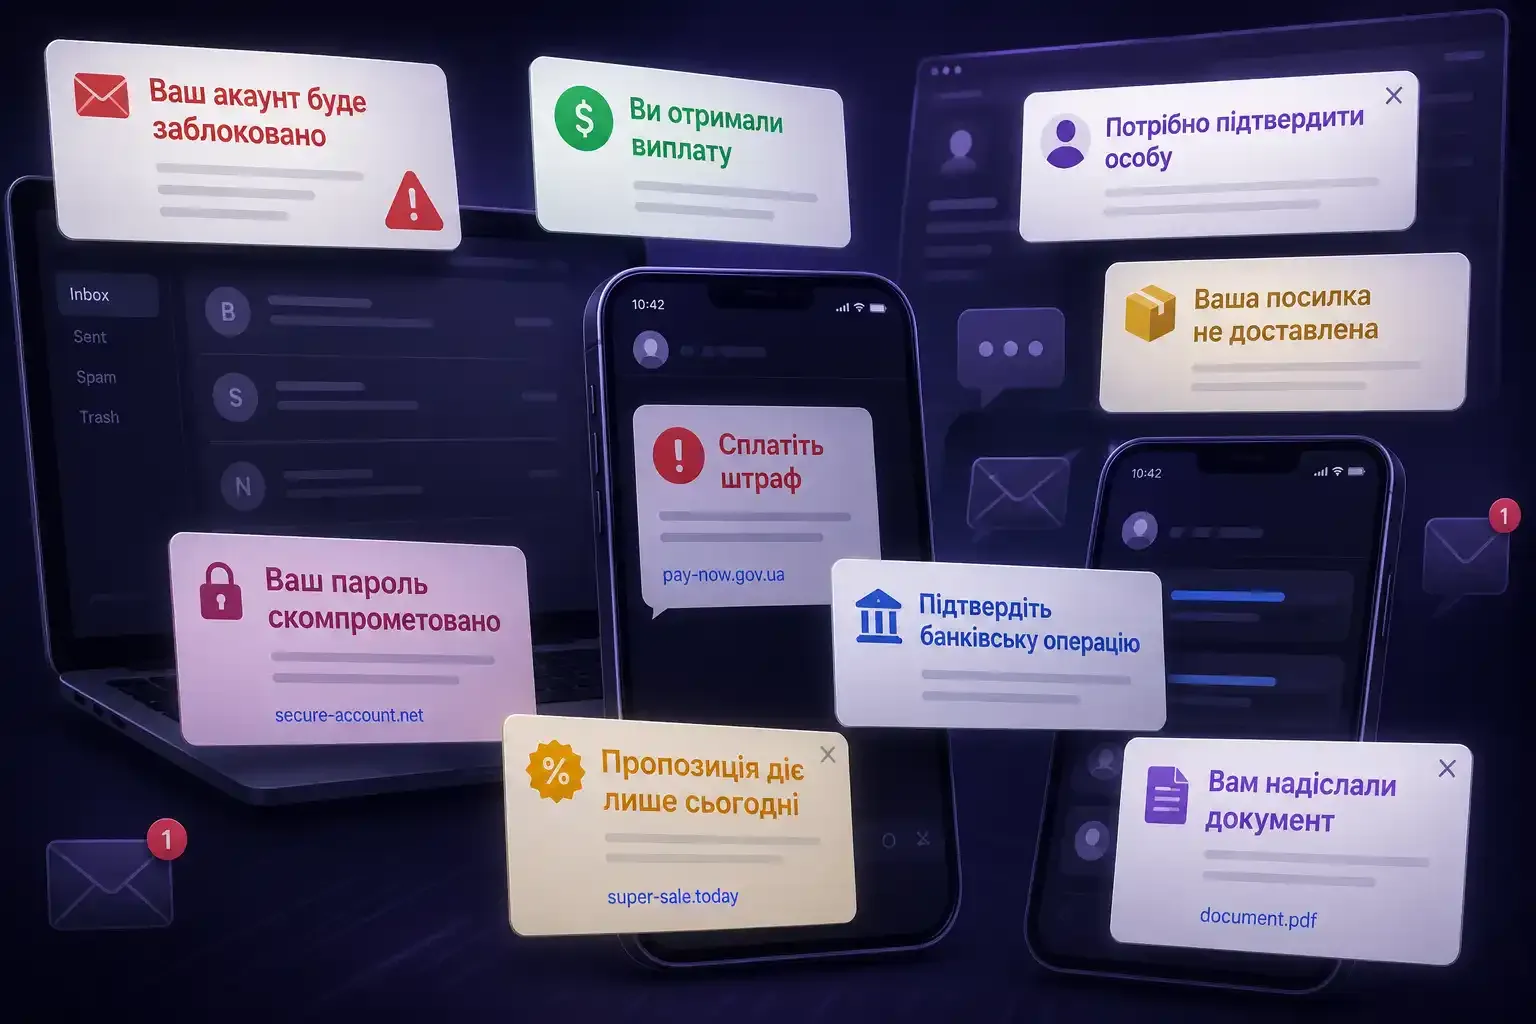
Фішинг — одна з найпоширених цифрових загроз для звичайного користувача, тому що для атаки не обов’язково зламувати ваш комп’ютер. Часто достатньо переконати вас самостійно відкрити посилання та ввести пароль, номер картки або код підтвердження.
Для України проблема особливо актуальна. За даними сайту CERT-UA, у 2025 році команда опрацювала 5 927 кіберінцидентів, а фішинг став одним із найпоширеніших методів атак: було зафіксовано 1 727 випадків проти 843 у 2024 році. Кількість зареєстрованих фішингових інцидентів фактично подвоїлася.
У 2026 році українські державні органи продовжують попереджати про підроблені сайти, повідомлення та платіжні сторінки. Кіберполіція окремо наголошує, що шахраї копіюють відомі сайти та використовують схожі адреси, посилання з SMS, електронної пошти, месенджерів, пошуку й реклами.
Що таке фішинг?
Фішинг (phishing) — це форма соціальної інженерії, під час якої зловмисник намагається змусити вас розкрити інформацію або виконати дію, з метою отримати доступи до ваших грошей на карточці, акаунтів на банківських сайтах, персональної інформації тощо.
Це може бути:
- введення пароля на підробленій сторінці;
- введення даних банківської картки;
- передавання коду з SMS або застосунку-автентифікатора;
- завантаження шкідливого файла;
- встановлення програми;
- надання віддаленого доступу до комп’ютера;
- підтвердження платежу або входу, який ініціював не ви.
Фішинг може прийти електронною поштою, SMS, Telegram чи іншим месенджером, через соціальні мережі, рекламу, пошукову видачу або QR-код.
Чому фішинг працює?
Шахраї використовують психологічний тиск, щоб людина діяла швидко та не перевіряла інформацію.
Типові сценарії:
- «Ваш акаунт буде заблоковано»;
- «Ви отримали виплату»;
- «Потрібно підтвердити особу»;
- «Ваша посилка не доставлена»;
- «Сплатіть штраф»;
- «Підтвердіть банківську операцію»;
- «Вам надіслали документ»;
- «Пропозиція діє лише сьогодні».
Ключовий елемент — терміновість.
Перевірка за 30 секунд
Перед введенням пароля, даних картки або іншої чутливої інформації пройдіть ці кроки.
1. Зупиніться
Не вводьте дані одразу після переходу за посиланням. Навіть якщо сторінка виглядає ідеально, витратьте кілька секунд на перевірку.
2. Подивіться на адресу сайту
Перевіряйте повний домен, а не лише логотип чи назву сторінки.
У прикладах справжній зареєстрований домен — pages.com, hosting24.com. privat24.com і monobank.ua є лише піддоменами.
Звикайте визначати домен з кінця на початок: назва бренду в URL сама по собі нічого не доводить.
3. Шукайте підозрілі відмінності
Зверніть увагу на:
- зайві або пропущені символи;
- заміну літер на схожі, помилки в словах;
- незвичний домен в кінці адреси;
- дивні піддомени;
- довгий набір випадкових символів;
- URL, який не відповідає очікуваній службі.
4. Не переоцінюйте HTTPS
https:// означає, що з’єднання із сайтом захищене TLS. Це не означає, що сайт чесний.
Шахрайський сайт теж може мати дійсний сертифікат TLS. Тому HTTPS не є доказом справжності ресурсу.
5. Запитайте себе: «Як я сюди потрапив?»
Якщо посилання прийшло через несподіване SMS, месенджер, лист, рекламу, коментар, повідомлення від «підтримки» або QR-код, краще не використовувати його для входу.
Замість цього відкрийте офіційний сайт самостійно: введіть адресу вручну, використайте закладку або відкрийте офіційний застосунок.
Найкраща перевірка — зайти самостійно
Уявімо SMS: «Ваш банківський акаунт заблоковано. Підтвердіть особу за посиланням».
Не потрібно доводити, що посилання справжнє. Зробіть простіше:
- не відкривайте посилання;
- відкрийте офіційний застосунок банку;
- або самостійно введіть офіційну адресу банку;
- перевірте повідомлення там;
- за потреби зателефонуйте банку за номером з офіційного джерела.
Те саме працює для пошти, соціальних мереж, доставки, державних сервісів та маркетплейсів.
Банківський фішинг
Банківський фішинг може бути спрямований не лише на пароль. Шахраї можуть намагатися отримати номер картки, термін дії, CVV/CVC, номер телефону, SMS-код, код із застосунку, пароль до інтернет-банкінгу або підтвердження push-операції.
Кіберполіція описувала схеми, у яких після фальшивого «опитування від банку» жертву просили ввести номер телефону, SMS-код та PIN, після чого отримані дані використовувалися для авторизації або прив’язки акаунта до іншого пристрою.
Фішинг державних сервісів
Українські користувачі регулярно стикаються з підробками сайтів державних установ.
Кіберполіція повідомляла про копії відомчих сайтів, які створюють для викрадення персональних даних або поширення неправдивої інформації. У червні 2026 року Кіберполіція та Патрульна поліція також попереджали про фейкові повідомлення щодо сплати штрафів.
Тому повідомлення на кшталт «Вам потрібно терміново сплатити штраф» не повинно автоматично вести вас за запропонованим посиланням. Перевірте інформацію через офіційний державний сервіс самостійно https://bdr.mvs.gov.ua/.
Фішинг магазинів і доставки
Шахраї копіюють дизайн відомих торгових платформ (OLX.UA, PROM.UA), використовують схожі адреси та поширюють посилання через SMS, месенджери, електронну пошту або рекламу.
Особливо підозріло, якщо продавець або «служба доставки» просить перейти на сторонній сайт для:
- оформлення доставки;
- отримання коштів;
- підтвердження картки;
- «безпечної угоди»;
- повернення коштів.
Фішинг через пошук і рекламу
Результат пошуку не є автоматично безпечним. Фішингові сайти можуть потрапляти серед перших позицій завдяки маніпуляціям із пошуковою видачею або платній рекламі.
Для банків, державних сервісів та інших критичних ресурсів краще:
- зберегти офіційний сайт у закладках;
- користуватися офіційним застосунком;
- вводити адресу вручну;
- переходити на сервіс із офіційного сайту установи.
QR-фішинг
QR-код може приховувати URL від першого погляду. На смартфоні камера може запропонувати відкрити адресу автоматично.
Перед відкриттям QR-посилання:
- подивіться, яку адресу пропонує камера;
- перевірте домен;
- не вводьте одразу пароль або платіжні дані;
- якщо QR-код веде на авторизацію, краще відкрити офіційний застосунок самостійно.
Підроблена сторінка входу
Фішингова сторінка може містити справжній логотип, правильні кольори, форму входу, CAPTCHA та навіть сторінку помилки після введення даних.
Візуальна схожість не є доказом справжності. Перевірка домену важливіша за дизайн.
Якщо ви вже ввели пароль
Не панікуйте, але дійте швидко:
- відкрийте справжній сайт сервісу самостійно;
- змініть пароль;
- якщо цей пароль використовувався деінде — змініть його і там;
- перевірте активні сесії та пристрої;
- завершіть невідомі сеанси;
- увімкніть MFA (двох-факторну авторизацію);
- перевірте запасний email, номер телефону та інші способи відновлення;
- якщо це банківський акаунт — негайно зв’яжіться з банком через офіційний канал.
Якщо ви ввели дані картки, зверніться до банку та дійте за його рекомендаціями.
Для паролів використовуйте окремі унікальні значення — детальніше у матеріалі Вступ до паролів.
Якщо ви лише відкрили фішинговий сайт
Сам факт відкриття сторінки не означає автоматично, що акаунт зламано.
Ризик залежить від того, що ви зробили після відкриття: лише переглянули сторінку, завантажили файл, запустили програму, встановили розширення, ввели пароль або надали дозвіл на доступ до пристрою.
Якщо ви нічого не вводили та не встановлювали, а браузер і ОС актуальні, ситуація зазвичай менш серйозна. Проте завантажені файли варто перевірити (на сайті https://www.virustotal.com.
Про захист браузера читайте у матеріалі Веббраузери: як вибрати приватний і безпечний, а про розширення — Розширення браузера: менше — часто безпечніше.
Як зменшити ризик фішингу
Використовуйте менеджер паролів
Менеджер паролів може допомогти виявити ситуацію, коли адреса сайту не відповідає збереженому домену. Це додатковий технічний бар’єр проти фішингу.
Використовуйте MFA
Навіть якщо пароль викрадено, додатковий фактор може не дозволити зловмиснику одразу отримати доступ до акаунта.
Не використовуйте однакові паролі
Повторне використання пароля перетворює одну успішну фішингову атаку на потенційний доступ до кількох акаунтів.
Оновлюйте браузер та ОС
Актуальне програмне забезпечення важливе як для захисту від фішингу, так і від експлуатації вразливостей.
Чекліст перед оплатою або входом
- Чи я сам відкрив цей сайт?
- Чи знаю я, кому належить домен?
- Чи немає помилок або дивних символів у URL?
- Чи можу я відкрити офіційний сайт іншим способом?
- Чи справді мені зараз потрібно вводити ці дані?
- Чи очікував я цей код підтвердження?
- Чи не намагаються мене штучно поквапити?
Якщо хоча б одна відповідь викликає сумнів — не вводьте дані.
Висновок
Фішинг працює не тому, що користувачі «нічого не розуміють у кібербезпеці». Він працює тому, що шахраї використовують знайомі бренди, терміновість, страх, цікавість і звичайні людські звички.
Захист не вимагає бути експертом. Потрібно сформувати кілька автоматичних звичок:
зупинитися → перевірити домен → відкрити офіційний канал самостійно → лише потім вводити дані.
Пов’язані матеріали
- Модель загроз: з чого почати захист приватності
- Вступ до паролів
- Веббраузери: як вибрати приватний і безпечний
- Розширення браузера: менше — часто безпечніше
- Поширені загрози приватності та безпеці